Bomly CLI: Öppen källkod beroende intelligens för AI-agenter och utveckling
Bomly CLI är ett gratis, öppen källkod kommandoradsverktyg utvecklat av Bomly Dev, byggt främst med Go 11. Det fokuserar på beroendeintelligens, inklusive Software Bill of Materials (SBOMs), sårbarhetsgranskning och CI-policyportar. Distribuerad som en enda binär, fungerar Bomly CLI utan att kräva ett konto eller inloggning, vilket gör det tillgängligt för en mängd olika användare. Det kan installeras genom flera paketförvaltare eller ett direkt skript, och kan till och med köras utan full installation för MCP-serveranvändning.
Vad ansluter Bomly CLI till?
Bomly CLI ansluter till en MCP (Model Context Protocol) server, som är inbyggd direkt i dess binärfil. Denna server exponerar Bomly CLI:s beroendeintelligensverktyg för AI-agenter. Den centrala funktionen kretsar kring att ge insikter om mjukvaruberoenden, med fokus på SBOMs, sårbarhetsgranskning och genomdrivande av CI-policyportar. Dess primära anslutningspunkt är denna självständiga MCP-server, som stöder stdio transportprotokollet för kommunikation med kompatibla AI-klienter.
Kärnfunktioner och verktyg
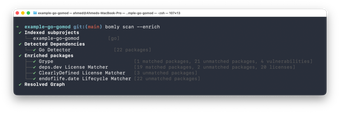
När den körs som en MCP-server via "bomly mcp serve", exponerar Bomly CLI flera anropbara verktyg. Dessa inkluderar bomly_scan, bomly_explain, bomly_diff, och bomly_plugins. De centrala CLI-kommandona som driver dessa funktioner är "scan" för projektanalys, "explain" för att förstå paketursprung, och "diff" för att jämföra beroendeförändringar mellan olika revisioner. Dessa verktyg ger strukturerad JSON-utdata, lämplig för programmatisk interaktion.
Vem är det för?
Bomly CLI riktar sig till en mångsidig publik, inklusive utvecklare, CI/CD-ingenjörer, säkerhetsteam och AI-agenter. Det stöder arbetsflöden som beroendescanning, sårbarhetsgranskning och integration i CI-pipelines för pull request-gating. AI-kodningsagenter kan använda sin MCP-server för att programatiskt fråga beroende grafer och analysera säkerhetsdeltor. Hoppa över detta om du behöver en långvarig daemon för beständig autentisering.
Hur man kommer igång
Inga autentiseringsuppgifter krävs. Den använder stdio transportprotokollet och miljövariabler som BOMLY_* för konfiguration, tillsammans med användar- eller explicit valda konfigurationsfiler.
Användningsfall
- Beroendescanning och sårbarhetsgranskning: Skanna projekt, containerbilder eller Git-referenser, berika fynd med sårbarhets- och licensdata, och granska mot policyer.
- CI/CD-integration och pull request-gating: Integrera i CI-pipelines (t.ex. GitHub Actions, GitLab, Jenkins) för att jämföra beroendeförändringar mellan Git-revisioner och genomdriva policyer, ofta med Bomly Guard GitHub Action.
- AI-agentdriven beroendeintelligens: AI-kodningsagenter interagerar med Bomly CLI:s MCP-server för att fråga beroende grafer, förklara paketursprung och analysera säkerhetsdeltor, och får strukturerad JSON-utdata.
Bomly CLI erbjuder en mångsidig, konto-fri lösning för beroendeintelligens, som integreras väl med både mänskliga arbetsflöden och AI-agenter. Dess fokus på SBOMs, sårbarhetsgranskning och CI-policyverkställande gör det till ett starkt verktyg för moderna utvecklings- och säkerhetspraxis. Konfigurationsalternativ ger flexibilitet för olika miljöer. Försök att skanna ett projekt för sårbarheter med hjälp av "scan"-kommandot.